Trong kiến trúc bảo mật của mọi ngân hàng, tổ chức tài chính và nền tảng công nghệ quy mô lớn, câu hỏi hóc búa nhất luôn xoay quanh bài toán quản lý khóa: Làm thế nào để mã hóa hàng tỷ bản ghi dữ liệu nhạy cảm với tốc độ cao, nhưng vẫn đảm bảo rằng khóa chủ (Master Key) tuyệt đối không bao giờ bị đánh cắp hay sao chép ra ngoài?
Nếu bạn gửi toàn bộ gigabyte dữ liệu lên một thiết bị bảo mật phần cứng để mã hóa, hệ thống sẽ ngay lập tức nghẽn cổ chai vì băng thông hạn chế. Ngược lại, nếu bạn lưu khóa mã hóa ngay trong bộ nhớ ứng dụng để đạt tốc độ cao, chỉ cần một lỗ hổng rò rỉ bộ nhớ (như lỗi Memory Dump hay Heartbleed), toàn bộ hệ thống phòng thủ sẽ sụp đổ.
Giải pháp cho nghịch lý này chính là sự kết hợp giữa Thiết bị Mô-đun Bảo mật Phần cứng (HSM) / Cloud KMS và mẫu kiến trúc kinh điển mang tên Mã Hóa Phong Bì (Envelope Encryption).
1. Thiết Bị HSM Vật Lý: Pháo Đài Phần Cứng Đạt Chuẩn FIPS 140-3
HSM (Hardware Security Module) là một thiết bị phần cứng chuyên dụng được thiết kế nhằm mục đích duy nhất: Sinh khóa, lưu trữ và thực thi các phép toán mật mã bên trong một ranh giới vật lý bất khả xâm phạm.
┌────────────────────────────────────────────────────────────────────────┐
│                   PHÁO ĐÀI PHẦN CỨNG HSM VẬT LÝ                        │
│                                                                        │
│   • Vỏ bọc chống cạy phá (Tamper-evident / Tamper-resistant casing)    │
│   • Cảm biến điện áp, nhiệt độ & tia X (X-Ray / Laser intrusion)       │
│   • Mạch tự hủy (Zeroization Circuit): Xóa sạch khóa khi bị can thiệp  │
│   • Bộ tạo số ngẫu nhiên vật lý lượng tử thực thụ (Hardware TRNG)       │
│                                                                        │
│          KHÓA MẬT MÃ KHÔNG BAO GIỜ RỜI KHỎI BỀ MẶT SILICON!           │
└────────────────────────────────────────────────────────────────────────┘
Các cấp độ tiêu chuẩn FIPS 140-3 (Hoa Kỳ):
- Level 1: Chỉ yêu cầu thuật toán mã hóa chuẩn xác bằng phần mềm thuần túy.
- Level 2: Yêu cầu vỏ bảo vệ vật lý có tem niêm phong chống bóc mở (Tamper-evident seals).
- Level 3: Trang bị mạch phản hồi chủ động (Active Tamper-Response). Nếu phát hiện bị khoan vỏ, thay đổi nhiệt độ đột ngột hoặc can thiệp điện áp, chip sẽ kích hoạt mạch xả điện cực nhanh để xóa vĩnh viễn toàn bộ khóa mã hóa trong vòng vài nano-giây (Zeroization).
- Level 4: Chống chịu được các cuộc tấn công môi trường khắc nghiệt từ bên ngoài (như ngâm chất lỏng cực lạnh hoặc bức xạ điện từ cao tần).
2. Sự Tiến Hóa Lên Cloud KMS (AWS KMS, Google Cloud KMS, Azure Key Vault)
Dù HSM vật lý cực kỳ an toàn, chi phí đầu tư ban đầu của nó rất đắt đỏ (từ hàng chục đến hàng trăm nghìn USD cho một cụm thiết bị On-Premise) và đòi hỏi đội ngũ chuyên gia vận hành khắt khe.
Để dân chủ hóa bảo mật cấp cao, các nhà cung cấp đám mây đã phát triển Cloud KMS (Key Management Service):
- Multi-tenant Hardware KMS: Người dùng thuê quyền quản lý khóa ảo được neo chặt trên cụm HSM phần cứng chuyên dụng của nhà cung cấp đạt chuẩn FIPS 140-2/3 Level 3.
- Cloud HSM Chuyên dụng (Dedicated HSM): Doanh nghiệp có thể thuê riêng một máy HSM vật lý (Single-tenant) đặt tại trung tâm dữ liệu đám mây để đáp ứng các tiêu chuẩn thanh toán PCI-DSS hoặc HIPAA.
- Chính sách kiểm soát truy cập (IAM & Audit Logs): Mỗi lần khóa được gọi để ký số hoặc mở gói tin, một bản ghi nhật ký không thể chối bỏ (Immutable Audit Log như AWS CloudTrail) sẽ được ghi lại theo thời gian thực.
3. Kiến Trúc Mã Hóa Phong Bì (Envelope Encryption)
Giả sử bạn cần mã hóa một tệp sao lưu cơ sở dữ liệu nặng 10 GB hoặc hàng triệu hình ảnh định danh người dùng (eKYC).
- Nếu gửi 10 GB này qua mạng Internet đến HSM/Cloud KMS để mã hóa: Băng thông mạng sẽ quá tải, chi phí API KMS tăng vọt và độ trễ tăng hàng nghìn lần.
- Envelope Encryption giải quyết triệt để vấn đề này bằng mô hình phân cấp 2 tầng khóa:
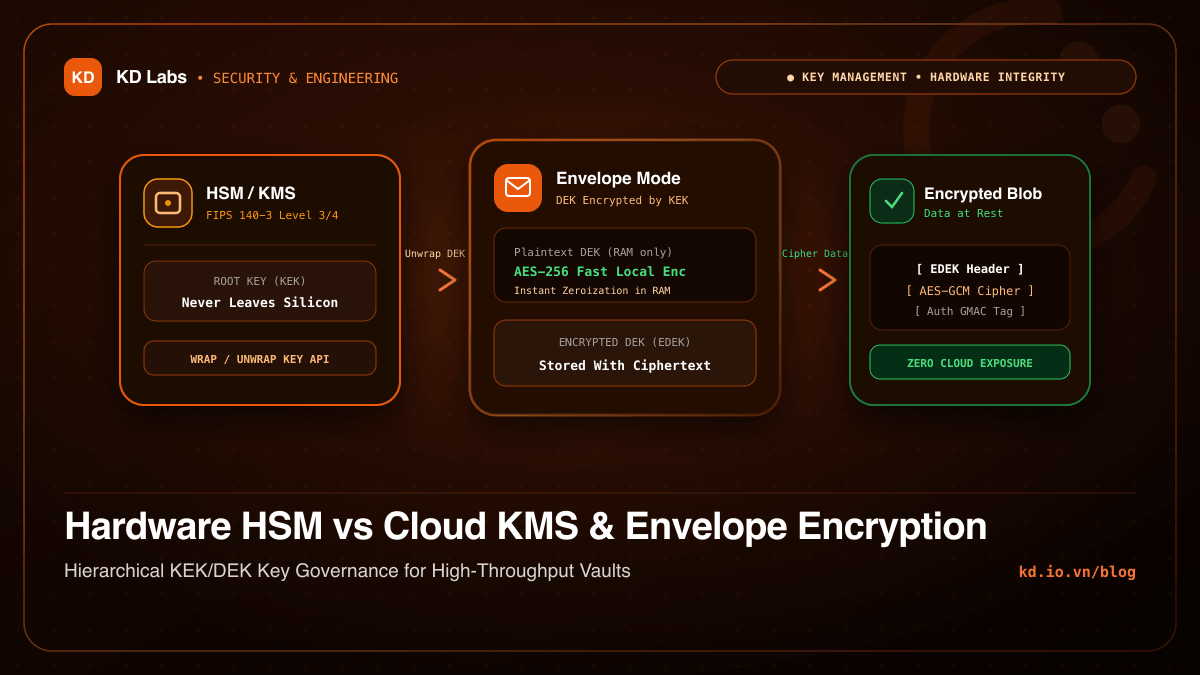
TẦNG 1: KHÓA CHỦ KEK (Key Encryption Key)
• Nằm cố định 100% bên trong két sắt HSM / Cloud KMS
• Không bao giờ xuất ra ngoài (Non-exportable)
• Dùng để mã hóa các khóa con (DEK)
                      │
                      ▼ (Dùng KEK để bọc / wrap)
TẦNG 2: KHÓA DỮ LIỆU DEK (Data Encryption Key)
• Là khóa ngẫu nhiên AES-256 đối xứng siêu nhanh
• Được cấp phát riêng cho từng tệp dữ liệu hoặc từng bản ghi
• Dùng để mã hóa khối lượng dữ liệu khổng lồ trực tiếp trên RAM máy chủ
3.1. Quy Trình Mã Hóa Dữ Liệu (Encrypt Flow)
- Ứng dụng gửi yêu cầu
GenerateDataKey(KEK_ID)tới Cloud KMS. - Cloud KMS sinh ra một khóa đối xứng AES-256 ngẫu nhiên bên trong HSM, và trả về cho ứng dụng 2 phiên bản:
- Plaintext DEK: Khóa dữ liệu dạng thô (chỉ giữ tạm thời trên RAM).
- Encrypted DEK (EDEK): Khóa dữ liệu đã được khóa chủ KEK mã hóa an toàn.
- Ứng dụng dùng Plaintext DEK kết hợp thuật toán AES-256-GCM để mã hóa tệp dữ liệu 10 GB ngay trên máy chủ cục bộ với tốc độ hàng gigabyte mỗi giây.
- Ngay khi mã hóa xong, ứng dụng xóa sạch Plaintext DEK khỏi bộ nhớ RAM (
zeroize). - Tệp bản mã (Ciphertext) được lưu trữ cùng với Encrypted DEK (EDEK) nằm ngay trong phần tiêu đề (Header).
┌────────────────────────────────────────────────────────────┐
│              GÓI DỮ LIỆU ĐƯỢC BỌC TRONG PHONG BÌ           │
│                                                            │
│  [ Header: Khóa DEK Đã Mã Hóa (EDEK) ] ◄── An toàn tuyệt đối│
│  [ Payload: 10 GB Dữ Liệu Đã Mã Hóa Bằng AES-256-GCM ]      │
│  [ Footer: Mã Xác Thực Toàn Vẹn 128-bit GMAC Tag ]         │
└────────────────────────────────────────────────────────────┘
Ngay cả khi kẻ tấn công đánh cắp được toàn bộ ổ cứng chứa tệp này, chúng cũng chỉ có được bản mã và EDEK. Nếu không có quyền truy cập vào Cloud KMS / HSM để giải mã EDEK, dữ liệu hoàn toàn là rác số vô nghĩa!
3.2. Quy Trình Giải Mã Dữ Liệu (Decrypt Flow)
- Khi cần đọc dữ liệu, ứng dụng bóc phần tiêu đề lấy
EDEKvà gửi lệnhDecrypt(KEK_ID, EDEK)lên Cloud KMS. - HSM giải mã
EDEKbằng khóa chủ KEK bên trong silicon và trả lạiPlaintext DEKcho ứng dụng qua kênh TLS an toàn. - Ứng dụng dùng
Plaintext DEKđể giải mã luồng dữ liệu 10 GB, xác thực mã GMAC Tag, và ngay lập tức dọn sạch RAM.
4. Bảng So Sánh HSM Truyền Thống vs Cloud KMS
| Tiêu Chí | HSM Vật Lý Tại Chỗ (On-Premise) | Cloud KMS / HSM Đám Mây |
|---|---|---|
| Chi phí triển khai | Hàng chục nghìn USD phần cứng ban đầu | Trả theo lưu lượng sử dụng (Pay-as-you-go) |
| Bảo trì & Cập nhật | Đội ngũ kỹ sư phần cứng chuyên trách | Nhà cung cấp đám mây tự động cập nhật |
| Độ trễ API | Cực thấp trong mạng LAN nội bộ | Vài mili-giây qua kết nối Internet / DirectConnect |
| Khả năng mở rộng | Giới hạn theo năng lực chip vật lý | Mở rộng tức thì lên hàng chục nghìn req/giây |
| Kiểm soát tuyệt đối | Doanh nghiệp nắm 100% quyền sở hữu | Phụ thuộc vào chính sách của nhà cung cấp Cloud |
5. Mối Liên Hệ Với Kiến Trúc Bảo Mật Của KD Labs
Kỹ thuật phân tầng khóa của Envelope Encryption cũng chính là triết lý cốt lõi mà KD Labs áp dụng trên nền tảng di động trong ứng dụng Simple OTP:
- Khóa Chủ (KEK Cục Bộ): Được lưu giữ an toàn bên trong vi xử lý phần cứng Apple Secure Enclave hoặc chip Android StrongBox của điện thoại. Khóa này không bao giờ rời khỏi thiết bị.
- Khóa Dữ Liệu Cục Bộ (DEK): Được sinh ngẫu nhiên để mã hóa kho khóa 2FA bằng thuật toán AES-256-GCM với độ trễ phản hồi tức thì.
- Không Phụ Thuộc Đám Mây: Thay vì tin tưởng vào máy chủ KMS của bên thứ ba, Simple OTP biến chính chiếc điện thoại cá nhân của bạn thành một trạm Hardware Security Module độc lập và có chủ quyền tuyệt đối.
Bằng việc kết hợp sức mạnh bảo vệ bất khả xâm phạm của phần cứng với hiệu năng tính toán thần tốc của thuật toán đối xứng, kiến trúc Envelope Encryption chứng minh rằng: Chúng ta hoàn toàn có thể đạt được độ an toàn cấp quân sự mà không cần đánh đổi trải nghiệm mượt mà của người dùng.