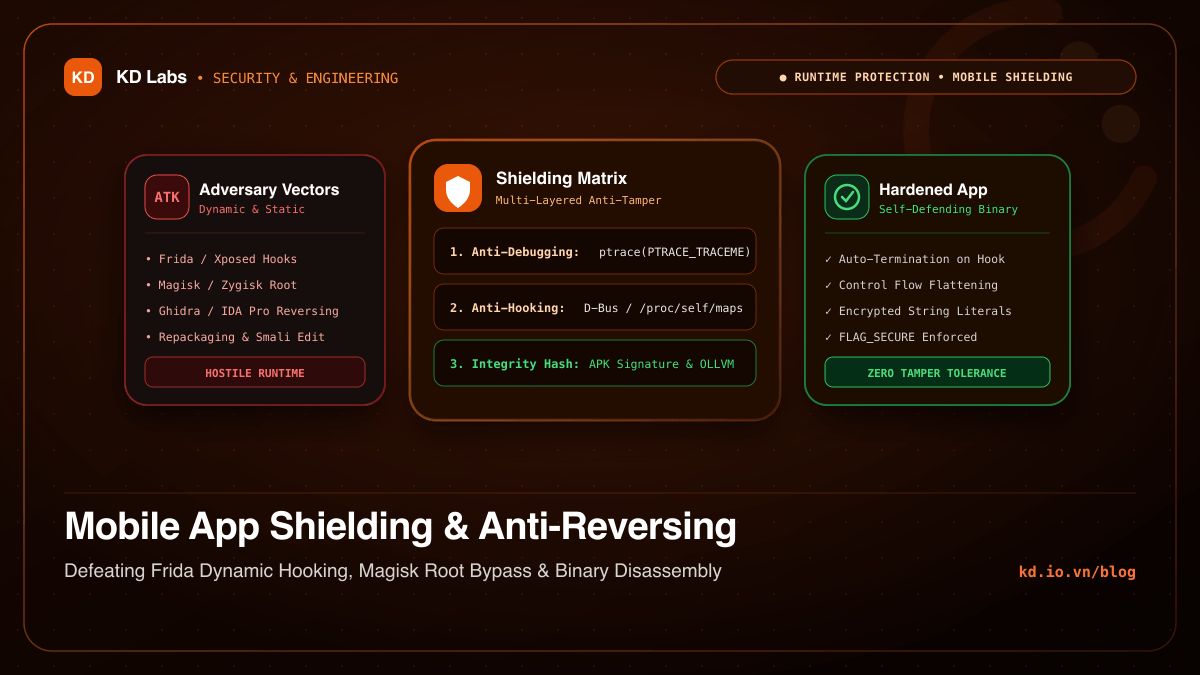
Khi phát hành một ứng dụng di động lên Google Play Store hoặc Apple App Store, bạn đang thực hiện một hành động mang tính rủi ro bảo mật vốn có: Giao toàn bộ mã nhị phân thực thi (APK/AAB hoặc IPA) trực tiếp vào tay người dùng — và trong số đó có cả những nhà nghiên cứu bảo mật độc lập lẫn các nhóm tin tặc chuyên nghiệp.
Khác với môi trường máy chủ (nơi mã nguồn chạy an toàn đằng sau tường lửa và người ngoài chỉ có thể tương tác qua API), môi trường thiết bị di động của khách hàng là một vùng đất hoàn toàn thù địch (Hostile Client Environment):
- Người dùng có thể bẻ khóa hệ thống (Root với Magisk/KernelSU trên Android, hoặc Jailbreak với Dopamine trên iOS).
- Kẻ tấn công có thể đính kèm trình gỡ lỗi (Debugger), tiêm mã động (Dynamic Instrumentation với Frida), sửa đổi luồng thực thi nhị phân (Binary Patching qua Ghidra), hoặc trích xuất các bí mật thuật toán lưu trong ứng dụng.
Để bảo vệ các ứng dụng nhạy cảm như ngân hàng số, ví điện tử hay ứng dụng xác thực như Simple OTP, các kỹ sư bảo mật bắt buộc phải xây dựng kiến trúc Phòng Vệ Tự Thân (Application Shielding & Anti-Tampering).
1. Bản Đồ Các Vector Tấn Công Phổ Biến
┌────────────────────────────────────────────────────────────────────────┐
│               CÁC KỸ THUẬT DỊCH NGƯỢC & TẤN CÔNG DI ĐỘNG                │
├──────────────────────────────────┬─────────────────────────────────────┤
│ 1. PHÂN TÍCH TĨNH (Static)       │ • Decompile Java/Kotlin với Jadx    │
│                                  │ • Sửa đổi mã Smali & Đóng gói lại   │
│                                  │ • Dịch ngược file .so qua Ghidra    │
├──────────────────────────────────┼─────────────────────────────────────┤
│ 2. ĐO ĐẠC ĐỘNG (Dynamic)         │ • Hook hàm thời gian thực qua Frida │
│                                  │ • Bỏ qua mã PIN / Sinh trắc học     │
│                                  │ • Đính kèm trình gỡ lỗi GDB/LLDB    │
├──────────────────────────────────┼─────────────────────────────────────┤
│ 3. CAN THIỆP MÔI TRƯỜNG          │ • Ẩn dấu hiệu Root qua Zygisk       │
│                                  │ • Chạy trong Không gian ảo (VirtualApp)
│                                  │ • Chụp lén màn hình & Ghi phím ảo   │
└──────────────────────────────────┴─────────────────────────────────────┘
2. Kỹ Thuật Đánh Chặn Frida & Dynamic Instrumentation
Frida là công cụ phân tích động mạnh mẽ nhất hiện nay. Bằng cách tiêm một thư viện .so / .dylib vào không gian bộ nhớ của tiến trình mục tiêu, Frida cho phép tin tặc viết các đoạn script JavaScript để:
- Đọc trộm giá trị các tham số truyền vào hàm mã hóa.
- Ép hàm kiểm tra bản quyền hoặc hàm xác thực vân tay luôn trả về giá trị
true. - Trích xuất khóa mật mã ngay khi vừa giải mã trên RAM.
2.1. Phát Hiện Dấu Vết Của Frida Server & Cổng Giao Tiếp
Frida server thường lắng nghe trên cổng TCP mặc định 27042 hoặc tạo ra các luồng (threads) có tên đặc trưng như gum-js-loop:
// Kiểm tra bản đồ bộ nhớ /proc/self/maps trên Android:
bool detect_frida_in_memory() {
    FILE *fp = fopen("/proc/self/maps", "r");
    if (!fp) return false;

    char line[512];
    bool found = false;
    while (fgets(line, sizeof(line), fp)) {
        // Tìm kiếm các thư viện hoặc agent do Frida nạp vào
        if (strstr(line, "frida-agent") || strstr(line, "frida-gadget") || strstr(line, "gum-js")) {
            found = true;
            break;
        }
    }
    fclose(fp);
    return found;
}
2.2. Kỹ Thuật Tự Đính Kèm Để Chống Debug (Anti-Debugging via ptrace)
Trên hệ điều hành Linux và Android, tại một thời điểm, một tiến trình chỉ có thể được đính kèm bởi duy nhất một trình theo dõi (Tracer):
#include <sys/ptrace.h>
#include <unistd.h>
#include <stdlib.h>

void enforce_anti_debug() {
    // Tự đính kèm chính mình bằng cờ PTRACE_TRACEME
    if (ptrace(PTRACE_TRACEME, 0, 1, 0) < 0) {
        // Có debugger khác (như GDB, LLDB hoặc Frida) đang bám vào tiến trình!
        // Tự hủy tiến trình ngay lập tức mà không báo lỗi
        _exit(1);
    }
}
3. Chống Can Thiệp Root (Magisk / Zygisk) & Môi Trường Bị Xâm Phạm
Các công cụ Root hiện đại như Magisk và KernelSU sử dụng module Zygisk để hook trực tiếp vào tiến trình zygote (tiến trình cha sinh ra mọi ứng dụng Android). Điều này cho phép chúng che giấu tệp nhị phân su, sửa đổi thuộc tính getprop và đánh lừa các hàm kiểm tra cơ bản.
Để phát hiện môi trường bị can thiệp ở mức sâu, ứng dụng cần áp dụng các cơ chế kiểm tra chéo độc lập:
- Kiểm tra trực tiếp các Mount Point: Đọc
/proc/self/mountinfođể phát hiện các phân vùng hệ thống bị ghi đè dạngoverlayfshoặctmpfsbởi Magisk. - Kiểm tra quyền truy cập vào đường dẫn nhạy cảm: Thử mở các tệp thực thi như
/system/bin/su,/system/xbin/su,/sbin/subằng các lời gọi hệ thống trực tiếp (Raw Syscalls) thay vì dùng các hàm bọc của thư viện chuẩn libc (vốn dễ bị hook). - Sử dụng API Chứng Thực Phần Cứng (Hardware Play Integrity / Apple DeviceCheck): Ủy thác việc xác thực tính toàn vẹn của chuỗi khởi động (Bootloader Locked) cho chip Secure Enclave hoặc Google Cloud qua chứng chỉ số X.509 ký bởi phần cứng.
4. Xáo Trộn Mã Cấp Trình Biên Dịch (LLVM Obfuscation)
Nếu kẻ tấn công mở tệp thực thi nhị phân trong Ghidra hoặc IDA Pro, một cấu trúc hàm rõ ràng sẽ giúp họ nhanh chóng tìm ra logic giải mã. Để vô hiệu hóa phân tích tĩnh, mã nguồn nhạy cảm cần được biên dịch qua Obfuscator-LLVM (OLLVM):
MÃ NGUỒN GỐC                          MÃ SAU KHI LÀM PHẲNG LUỒNG (FLATTENING)
if (is_license_valid) {                int state = 0x8F3A;
    decrypt_secret();                  while (state != 0x0) {
} else {                                   switch(state ^ key) {
    lock_screen();                             case 0x12: ...; state = 0x4B; break;
}                                              case 0x4B: ...; state = 0x99; break;
                                               ... (hàng trăm nhánh giả mạo)
Các kỹ thuật xáo trộn cốt lõi:
- Làm phẳng luồng điều khiển (Control Flow Flattening): Phá vỡ toàn bộ cấu trúc vòng lặp
for/whilevà điều kiệnif/else, đưa toàn bộ hàm vào một vòng lặpwhile-switchkhổng lồ với các biến trạng thái bị mã hóa. Đồ thị luồng điều khiển (CFG) sẽ biến thành một mạng lưới hình quạt không thể đọc hiểu. - Mã hóa chuỗi ký tự (String Encryption): Mọi hằng số chuỗi (như URL máy chủ, khóa API, thông điệp lỗi) đều được mã hóa bằng thuật toán XOR/AES và chỉ được giải mã tức thời trong thời gian chạy rồi xóa ngay.
- Chèn mã rác (Instruction Substitution & Dead Code Injection): Thay thế các toán tử toán học đơn giản (như phép cộng
a + b) bằng các đẳng thức đại số phức tạp, làm tê liệt khả năng tối ưu hóa của trình dịch ngược.
5. Bảo Vệ Hiển Thị & Toàn Vẹn Giao Diện: FLAG_SECURE
Một vector tấn công thường bị bỏ qua là chụp lén màn hình (Screen Scraping) hoặc quay video màn hình ngầm bởi các ứng dụng chứa mã độc Accessibility Service trên Android:
// Trong Activity của Android:
override fun onCreate(savedInstanceState: Bundle?) {
    super.onCreate(savedInstanceState)

    // Ngăn chặn chụp ảnh màn hình, quay video và ẩn giao diện khỏi Task Switcher
    window.setFlags(
        WindowManager.LayoutParams.FLAG_SECURE,
        WindowManager.LayoutParams.FLAG_SECURE
    )
}
Tại KD Labs, cờ FLAG_SECURE là thiết lập bắt buộc trong Simple OTP để ngăn chặn mã độc đánh cắp mã xác thực 2FA hiển thị trên màn hình.
6. Kiến Trúc Phòng Vệ Chiều Sâu Tại KD Labs
Không có một biện pháp bảo vệ phần mềm nào là “bất tử”. Với đủ thời gian và công sức, một kỹ sư dịch ngược lành nghề luôn có thể bẻ gãy bất kỳ lớp vỏ bọc nào.
Vì vậy, triết lý phòng thủ tại KD Labs dựa trên mô hình Phòng Thủ Chiều Sâu (Defense-in-Depth):
- Lớp 1 - Tự Bảo Vệ Lúc Chạy (RASP): Phát hiện debugger, Frida hook và môi trường root. Tự động thoát tiến trình một cách âm thầm hoặc xóa dữ liệu nhạy cảm nếu phát hiện bị can thiệp.
- Lớp 2 - Neo Khóa Phần Cứng: Khóa mật mã tối cao được bảo vệ trong Secure Enclave / StrongBox Keystore. Dù kẻ tấn công có dịch ngược 100% mã nguồn ứng dụng, chúng vẫn không thể rút được khóa nằm bên trong con chip silicon.
- Lớp 3 - Kiến Trúc Zero-Knowledge: Bản thân ứng dụng không gửi bất kỳ dữ liệu nào về máy chủ, triệt tiêu hoàn toàn rủi ro bị nghe lén đường truyền (Man-in-the-Middle) hay tấn công phân tích lưu lượng.
Bảo vệ ứng dụng di động là một cuộc đua trí tuệ không ngừng nghỉ. Bằng cách kết hợp giữa các kỹ thuật chống dịch ngược tiên tiến và điểm tựa mật mã học phần cứng vững chắc, chúng ta có thể bảo đảm an toàn tối đa cho dữ liệu của người dùng ngay cả trên những môi trường khắc nghiệt nhất.